Tips Digital
PP 33 Tahun 2026 Data Pribadi: Yang Perlu Disiapkan UMKM
PP 33 Tahun 2026 adalah peraturan pelaksana UU Pelindungan Data Pribadi. Diteken 16 Juli 2026 dan mulai berlaku 16 Januari 2027, aturan ini juga mengikat toko, kafe, dan sekolah swasta, tidak hanya bank dan aplikasi besar. Sebagian besar kewajibannya sudah berlaku sejak UU 27/2022, jadi sisa sembilan minggu ini lebih baik dipakai untuk merapikan data yang Anda pegang daripada menunggu sosialisasi.
Di bawah ini linimasa kerja dari November sampai Januari, lembar inventaris data yang bisa diisi dalam 30 menit, dan urutan langkah bila data bocor sebelum Anda siap. Status per 13 November 2026: lembaga pengawas PDP belum terbentuk, dan teks resmi PP belum bisa kami buka di basis data peraturan pemerintah, sehingga rincian pasal PP di sini hanya yang sudah dikutip media.
Status per hari ini, dan yang belum pasti
Tanggal-tanggal yang sudah tetap:
| Tanggal | Peristiwa |
|---|---|
| 17 Oktober 2022 | UU 27/2022 diundangkan dan langsung berlaku |
| 17 Oktober 2024 | Masa penyesuaian dua tahun (Pasal 74 UU) habis |
| 16 Juli 2026 | PP 33/2026 diteken |
| 4 November 2026 | Komdigi menyatakan rancangan Perpres lembaga pengawas sudah diajukan ke Presiden |
| 16 Januari 2027 | PP 33/2026 mulai berlaku |
Tanggal penetapan dan berlakunya PP dilaporkan Katadata (3 September 2026). Status lembaga datang dari Katadata (5 November 2026): sampai lembaga itu resmi berdiri, fungsi pelindungan data dijalankan Komdigi. Siapa yang akan memeriksa dan seberapa cepat masih belum pasti.
Yang sudah berlaku sejak UU 27/2022, tanpa menunggu PP
Usaha kecil tidak dikecualikan. Pasal 2 UU 27/2022 hanya mengecualikan pemrosesan oleh perseorangan untuk kegiatan pribadi atau rumah tangga. Daftar nomor WhatsApp pelanggan kafe Anda adalah data usaha, bukan data rumah tangga.
Empat kewajiban yang paling dekat dengan pekerjaan harian usaha kecil:
- Punya dasar sebelum memproses data. Persetujuan hanya salah satu dari enam dasar di Pasal 20. Mencatat alamat untuk mengantar pesanan sudah tertutup oleh dasar perjanjian. Mengirim promo ke nomor yang sama memerlukan persetujuan tersendiri.
- Mencatat seluruh pemrosesan. Pasal 31 hanya satu kalimat, tetapi berlaku untuk semua pengendali data, sebesar apa pun usahanya.
- Menghapus data yang tidak lagi diperlukan, ketika persetujuan ditarik, atau ketika pemiliknya meminta (Pasal 43 dan 44).
- Memberi tahu pemilik data paling lambat 3 x 24 jam bila terjadi kegagalan pelindungan (Pasal 46).
Ada kategori yang perlu penanganan lebih ketat. Pasal 4 menggolongkan data kesehatan, biometrik, data anak, dan data keuangan pribadi sebagai data spesifik. Usaha kecil menyimpannya lebih sering dari yang disadari: surat dokter karyawan, foto wajah untuk absen, data siswa, nomor rekening untuk transfer gaji.
November: inventaris data yang Anda pegang
Mulailah dari pertanyaan sederhana: data siapa saja yang ada di usaha Anda, dan di mana letaknya. Saat menyiapkan sistem kasir, HR, atau sekolah, kami memulai dari pertanyaan yang sama, dan jawabannya biasanya lebih panjang dari dugaan pemilik usaha. Data jarang tinggal di satu aplikasi. Biasanya tercecer di galeri ponsel kasir, grup WhatsApp, Google Drive pribadi pemilik, dan map plastik di laci.
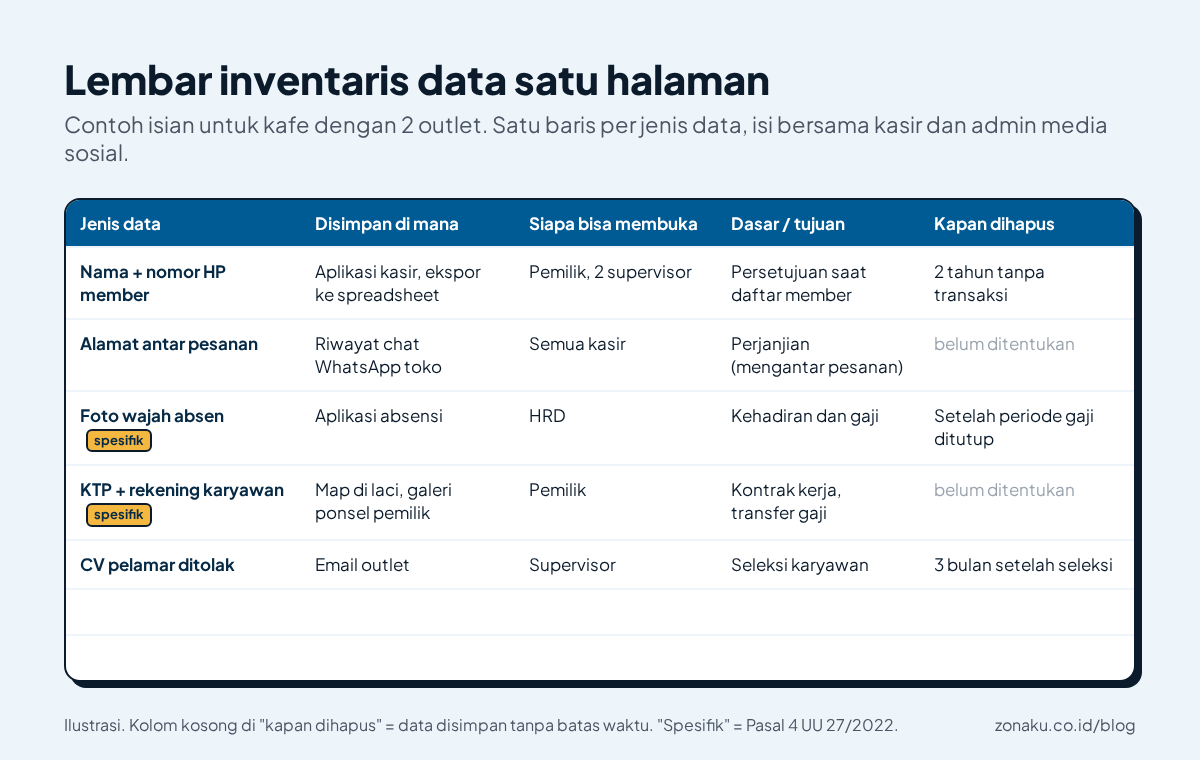
Isi satu baris per jenis data. Kolom "kapan dihapus" hampir selalu kosong pada percobaan pertama, padahal kolom ini yang menjawab Pasal 43. Bila Anda tidak tahu jawabannya, itu tanda datanya disimpan tanpa batas waktu.
Saat mengisi, tanyakan juga apakah data itu perlu dikumpulkan sejak awal. Dari sisi pembuat sistem, data paling aman adalah data yang tidak pernah diminta. Formulir pendaftaran member kafe cukup meminta nama dan nomor HP. Tanggal lahir lengkap dengan tahun jarang dipakai selain untuk ucapan ulang tahun, dan untuk itu tanggal serta bulan sudah cukup. Toko yang menerima pesanan antar tidak perlu memotret KTP pembeli. Sekolah memang mencatat NIK siswa, tetapi tidak perlu foto KK yang beredar di grup wali kelas.
Desember: rapikan persetujuan, pemberitahuan, dan akses file
Inventaris biasanya membuka lima kebiasaan berikut. Semuanya bisa dibereskan sebelum libur Natal.
| Kebiasaan | Risikonya | Ganti dengan |
|---|---|---|
| Foto KTP pelanggan atau karyawan di galeri ponsel kasir | Ikut tersinkron ke akun cloud pribadi, terbawa saat ponsel diganti | Simpan di satu folder usaha dengan akses terbatas, hapus dari galeri |
| Spreadsheet gaji dibagikan "siapa saja yang punya tautan" | Tautan diteruskan, tidak bisa dilacak siapa yang membuka | Bagikan per orang dengan email, cabut akses karyawan yang keluar |
| Grup broadcast dari nomor pembeli tanpa ditanya | Tidak ada dasar pemrosesan untuk promo | Minta persetujuan sekali, catat tanggal dan caranya |
| Foto absen wajah disimpan tanpa batas | Data biometrik menumpuk bertahun-tahun | Tetapkan masa simpan, misalnya sampai periode gaji ditutup |
| Satu akun admin dipakai bersama di kasir | Tidak tahu siapa yang mengekspor data | Akun per orang, PIN per kasir |
Untuk broadcast, PP 33/2026 menambah satu kebiasaan yang perlu dibangun. Menurut ringkasan Katadata, Pasal 34 mewajibkan mekanisme memperoleh persetujuan dan Pasal 36 mewajibkan pengendali menyimpan bukti persetujuan. Bentuknya tidak harus rumit: kolom centang di formulir member yang tersimpan bersama tanggalnya, atau balasan "YA" dari pelanggan yang diarsipkan. UU sendiri (Pasal 22) menyamakan persetujuan elektronik dan nonelektronik, asal tercatat.
Akses file butuh perhatian paling banyak di akhir tahun, karena pergantian karyawan kontrak dan pekerja paruh waktu sering jatuh di Desember dan Januari. Saat seseorang berhenti, cabut empat hal di hari terakhirnya: akun kasir atau PIN, akses folder bersama, keanggotaan grup WhatsApp kerja yang berisi data pelanggan, dan akun admin media sosial. Kami sering melihat sistem yang rapi di atas kertas tetapi masih menyimpan akun aktif milik kasir yang sudah berbulan-bulan keluar, karena tidak ada yang ditugasi mencabutnya.
Formulir di website juga perlu pemberitahuan singkat soal tujuan dan lama penyimpanan data. Cara menaruhnya kami bahas di artikel fitur website bisnis.
Sekolah punya pekerjaan tambahan. Katadata melaporkan Pasal 38 PP mewajibkan pengendali mengidentifikasi anak dan memperoleh persetujuan orang tua atau wali yang terverifikasi. Formulir pendaftaran siswa baru tahun ajaran 2027/2028 adalah tempat yang wajar untuk memasang persetujuan itu, termasuk untuk foto siswa di media sosial sekolah.
16 Januari 2027: PP 33 tahun 2026 mulai berlaku
Pada tanggal ini kewajiban yang sudah ada di UU mendapat rincian teknis. Tiga pertanyaan muncul di hampir setiap pencarian soal PP ini.
Apakah wajib menunjuk pejabat pelindungan data (DPO)? Pasal 53 UU mewajibkannya bila pemrosesan untuk pelayanan publik, bila kegiatan inti Anda memantau orang secara teratur dan sistematis dalam skala besar, atau bila kegiatan inti Anda memproses data spesifik dalam skala besar. Menurut pembacaan kami, kafe dengan 2.000 member atau toko dengan 15 karyawan tidak masuk kriteria itu. Klinik, koperasi simpan pinjam, atau penyedia aplikasi absensi untuk ratusan perusahaan perlu memeriksa lebih serius, sebaiknya bersama konsultan hukum. Bila tidak wajib, tetap tunjuk satu orang yang memegang inventaris dan menjawab permintaan pelanggan. Tanpa nama yang jelas, permintaan hapus data dari pelanggan akan berputar dari kasir ke supervisor lalu ke pemilik, dan tiga hari lewat begitu saja.
Apakah dendanya berlaku untuk usaha kecil? Pasal 57 membatasi denda administratif paling tinggi 2% dari pendapatan tahunan. Itu batas atas, bukan tarif. Pasal yang sama juga menyebut peringatan tertulis, penghentian sementara pemrosesan, dan penghapusan atau pemusnahan data.
Kapan data harus dihapus? Saat tujuannya selesai. Contoh: data pelamar yang tidak diterima tidak punya alasan disimpan sampai tahun depan, kecuali Anda meminta izin untuk menyimpannya.
Bila data bocor sebelum Anda siap: urutan 72 jam
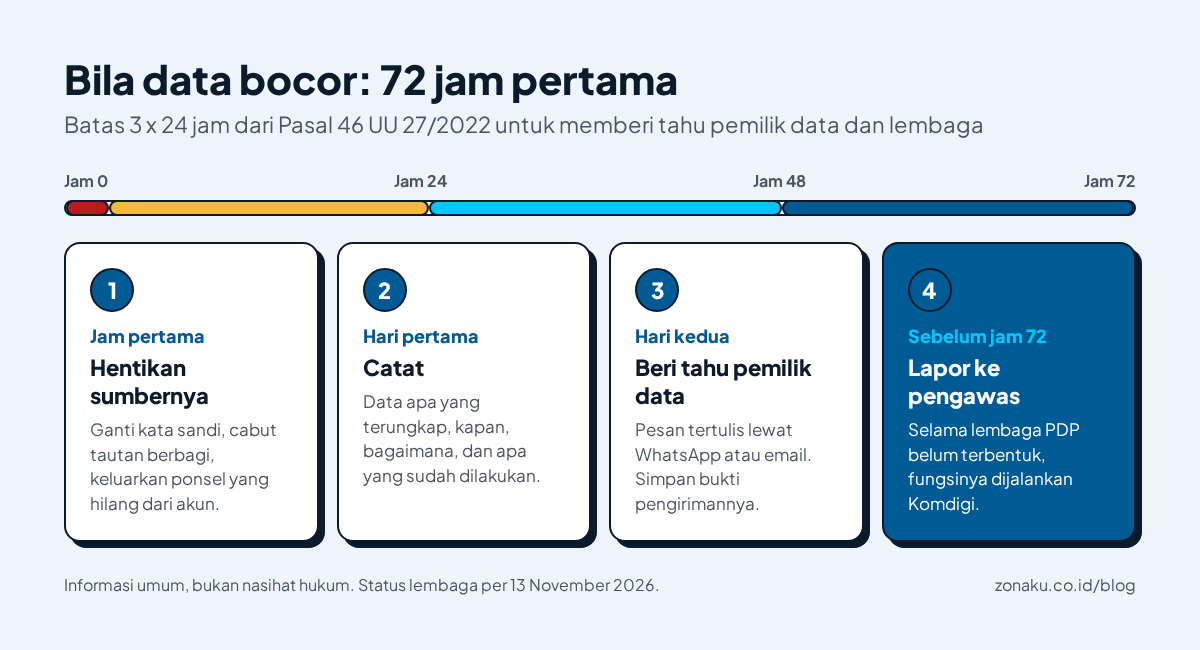
Kebocoran di usaha kecil jarang berupa peretasan canggih. Lebih sering berupa ponsel kasir yang hilang, spreadsheet yang terkirim ke grup yang salah, atau akun email admin yang diambil alih. Hitungan 3 x 24 jam membuat urutannya penting:
- Jam pertama: hentikan sumbernya. Ganti kata sandi, cabut akses tautan, keluarkan perangkat yang hilang dari akun.
- Hari pertama: catat data apa yang terungkap, sejak kapan, dan bagaimana. Pasal 46 ayat (2) meminta tiga hal itu ada dalam pemberitahuan, ditambah upaya penanganannya.
- Hari kedua: kirim pemberitahuan tertulis ke pemilik data. Pesan WhatsApp atau email sudah tertulis, jadi tangkap layar bukti pengirimannya.
- Sebelum jam ke-72: laporkan juga ke instansi yang menjalankan fungsi pengawasan. UU menyebut "lembaga", dan selama lembaga PDP belum berdiri, fungsinya menurut Komdigi masih dijalankan Komdigi.
Siapkan draf pesan pemberitahuan sekarang, saat tidak ada yang panik: tiga paragraf berisi apa yang terjadi, data apa yang terdampak, dan apa yang perlu dilakukan pelanggan, misalnya mewaspadai pesan yang mengaku dari toko Anda. Draf yang sama bisa dipakai untuk data karyawan. Untuk foto absen, lihat bagian data wajah di artikel mencegah titip absen.
Artikel ini bersifat informasi umum, bukan nasihat hukum. Untuk pemrosesan data kesehatan, data anak dalam jumlah besar, atau transfer data ke luar negeri, konsultasikan dengan konsultan hukum.
Sisihkan 30 menit minggu ini untuk mengisi lembar inventaris bersama orang yang memegang kasir dan admin media sosial, lalu hapus satu jenis data yang ternyata tidak pernah dipakai. Bila Anda menjual lewat website atau aplikasi sendiri, periksa juga daftar data pelanggan yang dikumpulkan di panduan toko online untuk kafe.